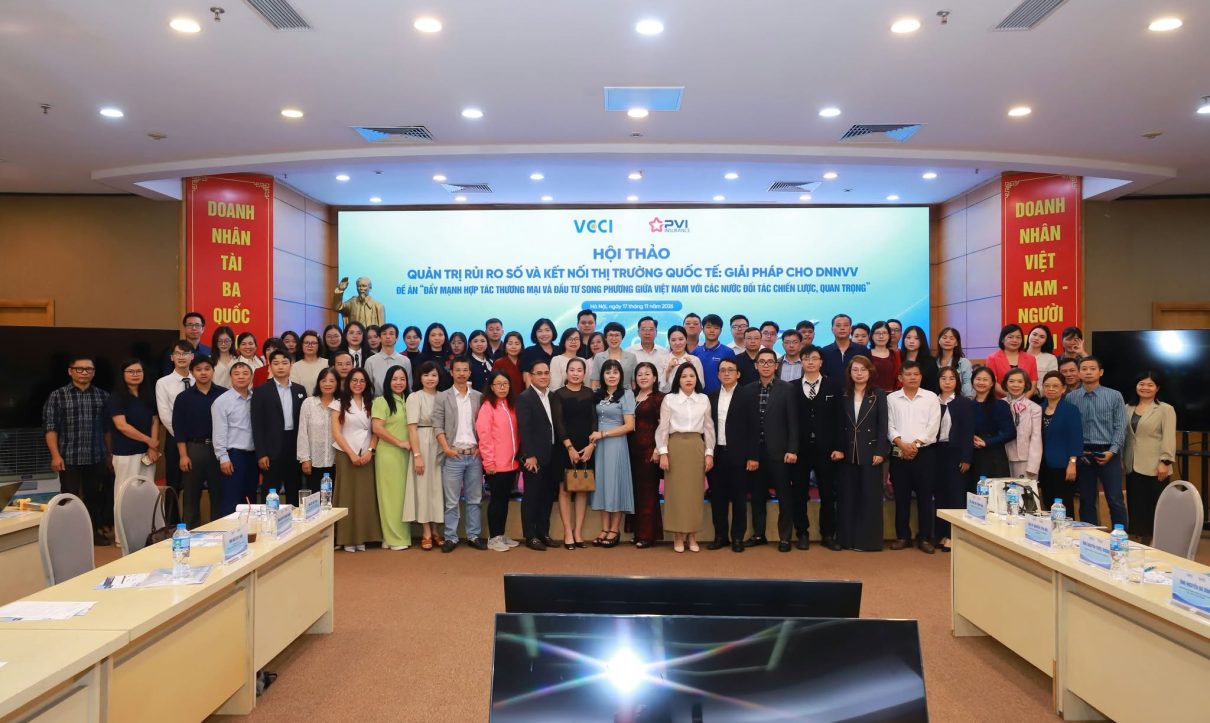
Ngày 17/11/2026, tại Hà Nội, Liên đoàn Thương mại và Công nghiệp Việt Nam (VCCI) tổ chức Hội thảo “Quản trị rủi ro số và kết nối thị trường quốc tế: Giải pháp cho doanh nghiệp nhỏ và vừa”, với sự tham gia của các chuyên gia, nhà quản lý và đại diện doanh nghiệp trong lĩnh vực pháp lý, an ninh mạng và công nghệ.
Hội thảo tập trung trao đổi về những thách thức doanh nghiệp đang đối mặt trong quá trình chuyển đổi số, đặc biệt là các vấn đề liên quan đến an toàn thông tin, bảo vệ dữ liệu cá nhân, quản trị hệ thống và kiểm soát rủi ro trong hoạt động kinh doanh. Đây cũng là những nội dung ngày càng có ý nghĩa quan trọng đối với doanh nghiệp Việt Nam trong bối cảnh yêu cầu tuân thủ pháp luật và tiêu chuẩn bảo mật từ các đối tác quốc tế ngày càng gia tăng.
Đại diện Công ty Luật TNHH Asia Legal, Luật sư Lưu Xuân Vĩnh, Luật sư điều hành và Trọng tài viên Trung tâm Trọng tài Quốc tế Việt Nam (VIAC), đã tham gia hội thảo với phần chia sẻ chuyên đề “Pháp luật bảo vệ dữ liệu cá nhân và quản trị dữ liệu trong vận hành doanh nghiệp: Cân bằng giữa khai thác dữ liệu và kiểm soát rủi ro pháp lý – tài chính”.
Rủi ro an ninh mạng và yêu cầu tăng cường năng lực quản trị doanh nghiệp
Tại hội thảo, các chuyên gia nhận định doanh nghiệp nhỏ và vừa đang đứng trước nhiều thách thức trong việc bảo đảm an toàn thông tin và quản trị rủi ro trên không gian mạng. Theo số liệu được dẫn từ Hiệp hội An ninh mạng quốc gia, năm 2025, Việt Nam ghi nhận khoảng 552.000 vụ tấn công mạng; 52,3% doanh nghiệp được khảo sát cho biết đã chịu thiệt hại và khoảng 25,5 triệu tài khoản bị lộ lọt.
Những con số này cho thấy rủi ro an ninh mạng không còn là vấn đề riêng của các doanh nghiệp công nghệ mà đã tác động trực tiếp đến hoạt động vận hành, tài chính và uy tín của nhiều tổ chức.
Phân tích khía cạnh pháp lý, Đại úy, Thạc sĩ Nguyễn Tiến Đức, cán bộ Phòng Tham mưu tổng hợp, Cục An ninh mạng, Bộ Công an, đã cập nhật các quy định của Luật An ninh mạng số 116/2025/QH15 và hệ thống văn bản hướng dẫn thi hành. Nội dung trao đổi tập trung vào yêu cầu bảo vệ hệ thống thông tin, lưu trữ dữ liệu, cung cấp dịch vụ và trách nhiệm của doanh nghiệp trong bảo đảm an toàn trên không gian mạng.
Đáng chú ý, các quy định về xử phạt vi phạm trong lĩnh vực bảo vệ dữ liệu cá nhân đặt ra những yêu cầu tuân thủ nghiêm ngặt hơn đối với doanh nghiệp. Mức phạt có thể lên tới 3 tỷ đồng đối với một số hành vi vi phạm; riêng hành vi chuyển dữ liệu cá nhân xuyên biên giới có thể chịu mức phạt tới 5% doanh thu năm trước liền kề. Ngoài ra, doanh nghiệp còn có thể đối mặt với các biện pháp xử lý bổ sung và nghĩa vụ khắc phục hậu quả.
Ở góc độ công nghệ, ông Nguyễn Quang Hoàng, Giám đốc An ninh thông tin Tập đoàn MISA, nhấn mạnh rằng việc sử dụng phần mềm từ các nhà cung cấp uy tín không đồng nghĩa doanh nghiệp đã loại bỏ hoàn toàn rủi ro an ninh mạng. Doanh nghiệp vẫn cần chủ động quản lý tài khoản, phân quyền truy cập, sử dụng xác thực hai yếu tố và xây dựng quy trình bảo vệ thông tin nội bộ.

Đại diện MISA cũng chia sẻ về thực tiễn giám sát an toàn thông tin và các biện pháp cảnh báo khách hàng khi phát hiện dấu hiệu tài khoản có nguy cơ bị lộ lọt. Những chia sẻ này cho thấy bảo đảm an toàn dữ liệu cần có sự phối hợp giữa nhà cung cấp công nghệ và chính doanh nghiệp sử dụng dịch vụ.
Bảo vệ dữ liệu cá nhân trong vận hành doanh nghiệp: Từ tuân thủ đến quản trị rủi ro
Trong khuôn khổ hội thảo, Luật sư Lưu Xuân Vĩnh đại diện Asia Legal phân tích mối quan hệ giữa hoạt động khai thác dữ liệu phục vụ kinh doanh và nghĩa vụ tuân thủ pháp luật về bảo vệ dữ liệu cá nhân.
Theo Luật sư, dữ liệu ngày càng trở thành nguồn lực quan trọng trong hoạt động của doanh nghiệp, từ quản lý khách hàng, tiếp thị, chăm sóc người tiêu dùng đến vận hành hệ thống và phát triển thị trường. Tuy nhiên, việc doanh nghiệp có quyền tiếp cận hoặc đang lưu trữ dữ liệu không đồng nghĩa với việc được tự do sử dụng dữ liệu cho mọi mục đích.
Để minh họa, Luật sư đưa ra tình huống một cửa hàng trực tuyến sử dụng số điện thoại khách hàng đã cung cấp khi mua hàng để gửi thông tin quảng cáo và chương trình khuyến mại. Theo phân tích, việc khách hàng cung cấp số điện thoại nhằm phục vụ giao hàng không mặc nhiên tạo cơ sở để doanh nghiệp sử dụng thông tin đó cho mục đích tiếp thị.
Khi thay đổi mục đích xử lý dữ liệu, doanh nghiệp cần xem xét căn cứ pháp lý và đáp ứng các điều kiện tương ứng. Nếu dữ liệu được thu thập hoặc sử dụng không phù hợp với quy định, doanh nghiệp có thể phải đối mặt với yêu cầu xóa dữ liệu, kể cả những dữ liệu đã được đưa vào hệ thống quản lý khách hàng (CRM) hoặc các chiến dịch quảng cáo.
Từ ví dụ thực tiễn này, Luật sư nhấn mạnh một vấn đề quan trọng: doanh nghiệp cần phân biệt giữa quyền thu thập, lưu trữ và quyền sử dụng dữ liệu cho từng mục đích cụ thể.
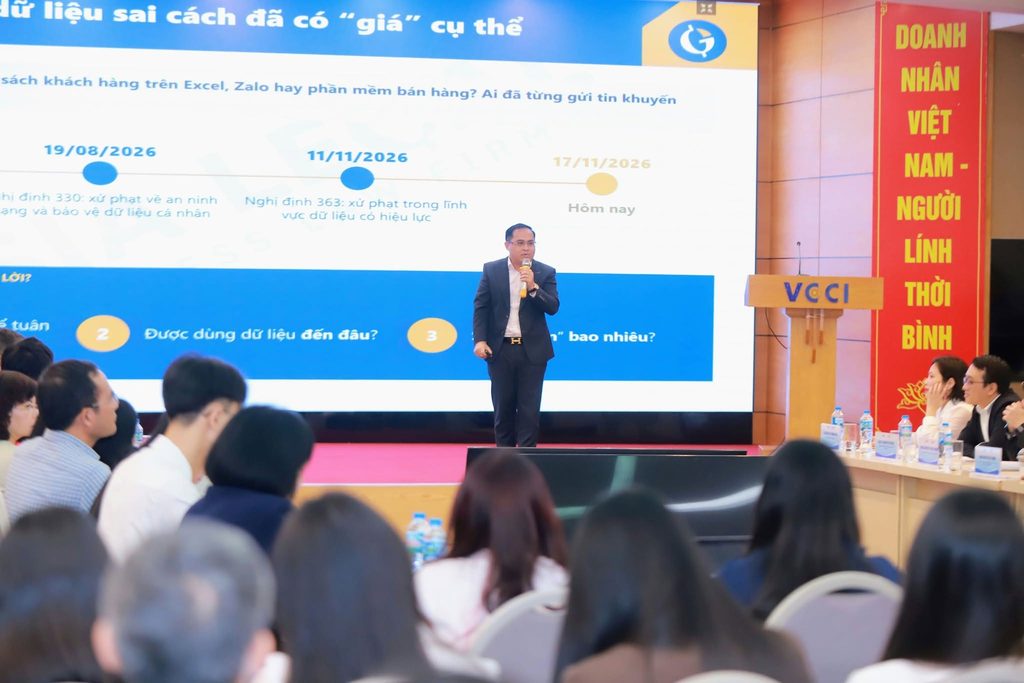
Luật sư Lưu Xuân Vĩnh cũng lưu ý rằng chi phí của một vi phạm về dữ liệu cá nhân không chỉ nằm ở tiền phạt hành chính. Doanh nghiệp còn có thể phát sinh chi phí điều tra và khắc phục sự cố, xử lý khiếu nại, bồi thường thiệt hại, cũng như đối mặt với nguy cơ mất khách hàng và ảnh hưởng đến quan hệ hợp tác thương mại.
Đáng chú ý, Luật sư đưa ra nhận định: “Dữ liệu dùng đúng là tài sản, dùng sai là một khoản nợ phải trả bằng tiền phạt, bằng dữ liệu bị buộc xóa, và bằng uy tín”.
Nhận định này khái quát một trong những thách thức lớn của doanh nghiệp hiện nay: làm thế nào để khai thác hiệu quả giá trị của dữ liệu nhưng vẫn kiểm soát được các rủi ro pháp lý và tài chính phát sinh trong quá trình xử lý.
Quản trị rủi ro số cần sự phối hợp giữa pháp lý và công nghệ
Các nội dung trao đổi tại hội thảo cho thấy quản trị rủi ro số không thể chỉ được giải quyết thông qua các biện pháp kỹ thuật hoặc việc tuân thủ những thủ tục pháp lý riêng lẻ. Thay vào đó, doanh nghiệp cần xây dựng một cơ chế quản trị tổng thể, kết hợp giữa yêu cầu pháp lý, giải pháp công nghệ và trách nhiệm của các bộ phận trong tổ chức.
Đối với bảo vệ dữ liệu cá nhân, quá trình này cần bắt đầu từ việc rà soát dữ liệu đang được thu thập và xử lý, xác định mục đích và căn cứ xử lý, kiểm soát quyền truy cập, quản lý hoạt động chia sẻ dữ liệu với bên thứ ba và thiết lập quy trình ứng phó khi xảy ra sự cố.
Đặc biệt, đối với doanh nghiệp nhỏ và vừa, việc xác định đúng các rủi ro trọng yếu và ưu tiên nguồn lực phù hợp có ý nghĩa quan trọng trong quá trình triển khai. Các biện pháp bảo vệ cần được thiết kế dựa trên đặc thù hoạt động, quy mô xử lý dữ liệu và mức độ rủi ro thực tế của từng doanh nghiệp.
Hội thảo do VCCI tổ chức đã mang đến những góc nhìn đa chiều từ cơ quan quản lý, chuyên gia pháp lý và doanh nghiệp công nghệ, góp phần nâng cao nhận thức về tầm quan trọng của quản trị rủi ro số trong hoạt động kinh doanh.
Thông qua sự tham gia và chia sẻ chuyên môn của Luật sư Lưu Xuân Vĩnh, Asia Legal tiếp tục đóng góp góc nhìn pháp lý vào các vấn đề doanh nghiệp đang quan tâm, đặc biệt trong lĩnh vực bảo vệ dữ liệu cá nhân, an ninh mạng và quản trị tuân thủ. Đây cũng là cơ sở để doanh nghiệp chủ động thích ứng với các yêu cầu pháp luật, bảo vệ nguồn lực dữ liệu và nâng cao năng lực cạnh tranh trong quá trình hội nhập quốc tế.